A tényeket szándékosan pontosan írtam le: a linkek a SEO-bővítmény indexében voltak, a bejegyzések szövegében élőben nem. Ezért a cím „valós eset”, nem „feltörés”.
Egy rutin adatbázis-ellenőrzésnél kaszinós linkek nyomaira bukkantam egy szolgáltatói cég weboldalán. A tulajdonos semmit nem vett észre: az oldal betöltött, az űrlap működött, a látogatók nem panaszkodtak.
Pont ez a lényeg. Egy WordPress oldal problémái ritkán látszanak a főoldalon. Az adatbázisban, a háttérben gyűlnek, amíg egy nap baj lesz belőlük. Ebben a cikkben leírom, mit találtam, mit jelentett, és mit tanulhatsz belőle a saját oldaladra.
Mit találtam?
Az oldal egy népszerű SEO-bővítményt használt, amely egy külön adatbázistáblában nyilvántartja, melyik bejegyzésből milyen linkek mutatnak ki. Ebben a táblában egy online kaszinó linkjei szerepeltek, nagyjából 90 bejegyzéshez kapcsolva. Egy szolgáltató weboldalán semmi keresnivalójuk nincs.
Az első kérdés az volt: élőben is ott vannak a bejegyzésekben? Ha igen, az azt jelenti, hogy valaki hozzáfért az oldalhoz, és a Google már spammel teli oldalként láthatja.
Az ellenőrzés után kiderült, hogy a bejegyzések szövegében a linkek már nem voltak jelen. Csak a bővítmény régi, el nem tüntetett nyilvántartásában maradtak meg. Az oldal tehát az ellenőrzés pillanatában nem mutatott kaszinós linkeket a látogatóknak. Hogy egykor hogyan kerültek a nyilvántartásba, azt utólag már nem lehetett biztosan kideríteni.
A legvalószínűbb forgatókönyv az, hogy a fertőzés korábban valós volt: a kártevő elhelyezte a linkeket a tartalomban, a SEO-bővítmény azonnal leindexelte őket, később pedig valaki egy felületes takarítással csak a cikkek szövegéből törölte a szemetet, de az adatbázis indexeit vagy a bővítmény tábláit már nem pucolta ki.
Ez megkönnyebbülés volt, de nem megnyugtatás. Egy ilyen nyom azt jelenti, hogy egy ponton valami olyan került az oldal adatai közé, aminek nem lett volna szabad, és ezt senki nem vette észre.
Honnan kerülnek ilyen linkek egy weboldalra?
Kaszinós és egyéb spam-linkeket ritkán kézzel raknak egy oldalra. Általában automatizált eszközök keresik tömegesen a sebezhető WordPress oldalakat, és ahol bejutnak, a meglévő tartalomba csempészik a linkjeiket. A céljuk a saját oldaluk Google-helyezésének javítása: minden egyes beinjektált link egy kis „szavazat” nekik, a te oldalad hitelességéből.
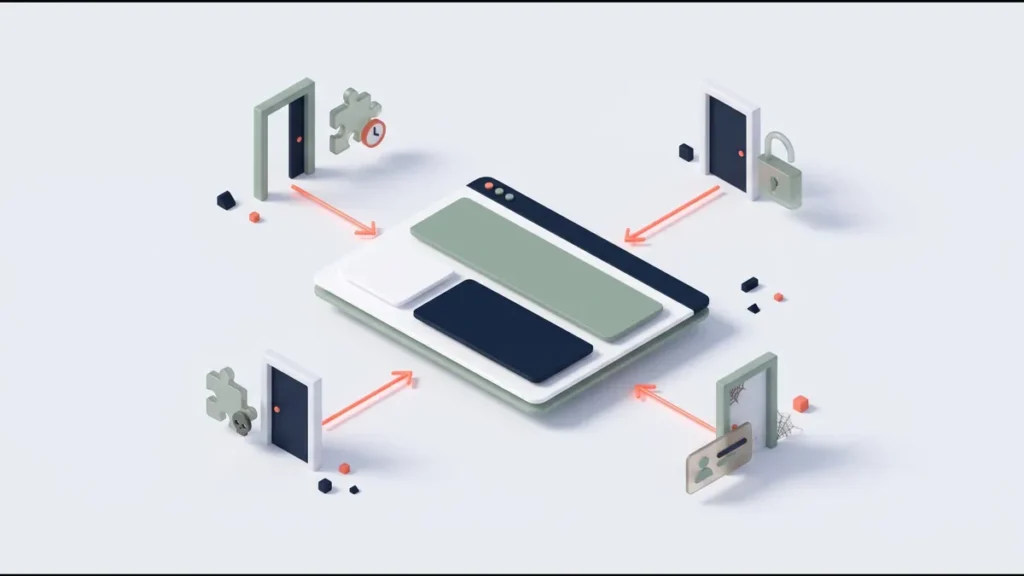
A leggyakoribb kapuk:
- elavult bővítmény vagy sablon, amelynek ismert biztonsági hibája van, és a javítás már régóta elérhető, csak nem lett telepítve;
- gyenge vagy kiszivárgott jelszó, főleg ha a bejelentkezési oldalt semmi nem védi a próbálgatás ellen;
- nem hivatalos forrásból letöltött („nulled”) bővítmény, amely eleve rejtett kódot hozhat magával;
- régi, már nem használt felhasználói fiók, amelyet senki nem töröl, és senki nem figyel.
Ez általános tapasztalat, nem az adott eset diagnózisa: ott a forrást utólag már nem lehetett bizonyítani.
Mit csináltam?
- Ellenőriztem, élnek-e a linkek. Megnéztem, hogy a gyanús linkek ténylegesen ott vannak-e a bejegyzések tartalmában, vagy csak a nyilvántartásban. Itt csak a nyilvántartásban voltak.
- Kitisztítottam a nyilvántartást. A kaszinós bejegyzéseket közvetlenül az adatbázisból töröltem, hogy a SEO-bővítmény ne hivatkozzon rájuk tovább.
- Rendbe tettem az adatbázist. Kiderült, hogy idővel rengeteg felesleg gyűlt fel benne: a biztonsági és gyorsítótár-bővítmények naplótáblái, és a bejegyzések régi mentett változatai (revíziók). Ezek nem okoznak hibát, de lassítják az oldalt, és nehezebb köztük észrevenni, ha valami nem odavaló kerül az adatbázisba.
- Átnéztem a hibanaplót. A szerver hibanaplójában egy kritikus PHP-hiba is szerepelt. Az ilyen hibák önmagukban is leállíthatják az oldalt, ezért ezt is kivizsgáltam.
Az oldalon két biztonsági bővítmény is futott. ami nemhogy felesleges és lassítja a rendszert, de jól mutatja: a vakon felhalmozott védelmi eszközök semmit sem érnek hozzáértő felügyelet nélkül.
Mit tanulhatsz belőle? Ellenőrzőlista a saját oldaladhoz
Ha WordPress oldalad vagy webshopod van, ezeket érdemes rendszeresen végignézni:
- A WordPress, a sablon és minden bővítmény a legfrissebb verzión van.
- Nincs olyan bővítmény, amit már nem használsz. Ami nem kell, azt töröld, ne csak kapcsold ki.
- Minden bővítmény hivatalos forrásból származik.
- Nincs régi, felesleges admin- vagy szerkesztői fiók.
- Erős, egyedi jelszavak, és védelem a jelszópróbálgatás ellen.
- Rendszeres, a tárhelyen kívül is tárolt biztonsági mentés, amiből ténylegesen vissza is tudsz állni.
- Időnként rákeresel a Google-ben:
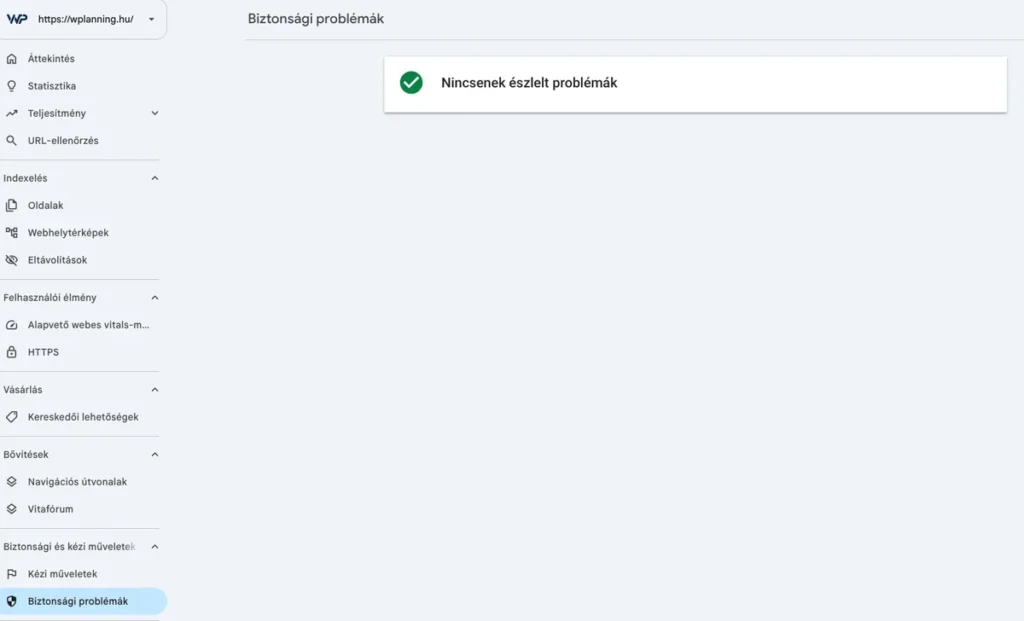
site:sajatdomain.hu kaszinóvagysite:sajatdomain.hu casino. Ha ilyen találat jön, az intő jel. - A Google Search Console „Biztonsági problémák” jelentése üres.
Ha ezek közül többet sem tudsz biztosan kipipálni, az nem szégyen: a legtöbb vállalkozónak nincs ideje ezt figyelni. De akkor érdemes rábízni a weboldal karbantartását valakire.
Összegzés
A weboldalad nem attól biztonságos, hogy kívülről rendben látszik. Ebben az esetben a nyomok a háttérben voltak, és csak egy célzott adatbázis-ellenőrzés hozta őket felszínre. A rendszeres frissítés, mentés és átnézés pont az ilyen helyzeteket előzi meg, vagy legalább korán észreveszi.
Ha nem akarsz ezzel foglalkozni, leveszem a válladról. WordPress weboldalak karbantartása havi 19.900 Ft-tól, WooCommerce webshopoké havi 29.900 Ft-tól, forgalommentes frissítéssel és tesztrendeléssel, hűségidő nélkül.